Compare commits
21
Commits
| Author | SHA1 | Date | |
|---|---|---|---|
 Maksim Eltyshev |
04f52a63f2 | ||
|
Maksim Eltyshev
|
6b16a104b1 | ||
|
Maksim Eltyshev
|
aff853c602 | ||
 aleb_the_flash |
ad2966c5d6 | ||
|
Maksim Eltyshev
|
8d74cc1732 | ||
 Emmanuel Guyot |
ea94fe8bf3 | ||
 Αλέξανδρος |
6052f8999f | ||
 ItzAndriss |
67d1b1c194 | ||
 Stephan Michard |
b3cb8405f5 | ||
|
Maksim Eltyshev
|
7acaec6d04 | ||
|
Maksim Eltyshev
|
72896a66b3 | ||
|
Maksim Eltyshev
|
4be4783251 | ||
 HannesOberreiter |
5c6c6a0bcf | ||
|
HannesOberreiter
|
ba178d66fa | ||
|
HannesOberreiter
|
270ce29f87 | ||
|
HannesOberreiter
|
de1ed3c784 | ||
|
Maksim Eltyshev
|
caf8790f28 | ||
 Sarah Soo |
81436b373d | ||
 NathanVss |
cc1e886a31 | ||
|
Maksim Eltyshev
|
f0e9fe7904 | ||
 Gavin Mogan |
5fcea5d651 |
@@ -1,7 +1,7 @@
|
||||
# Planka
|
||||
#### Elegant open source project tracking.
|
||||
|
||||
|
||||
|
||||
|
||||
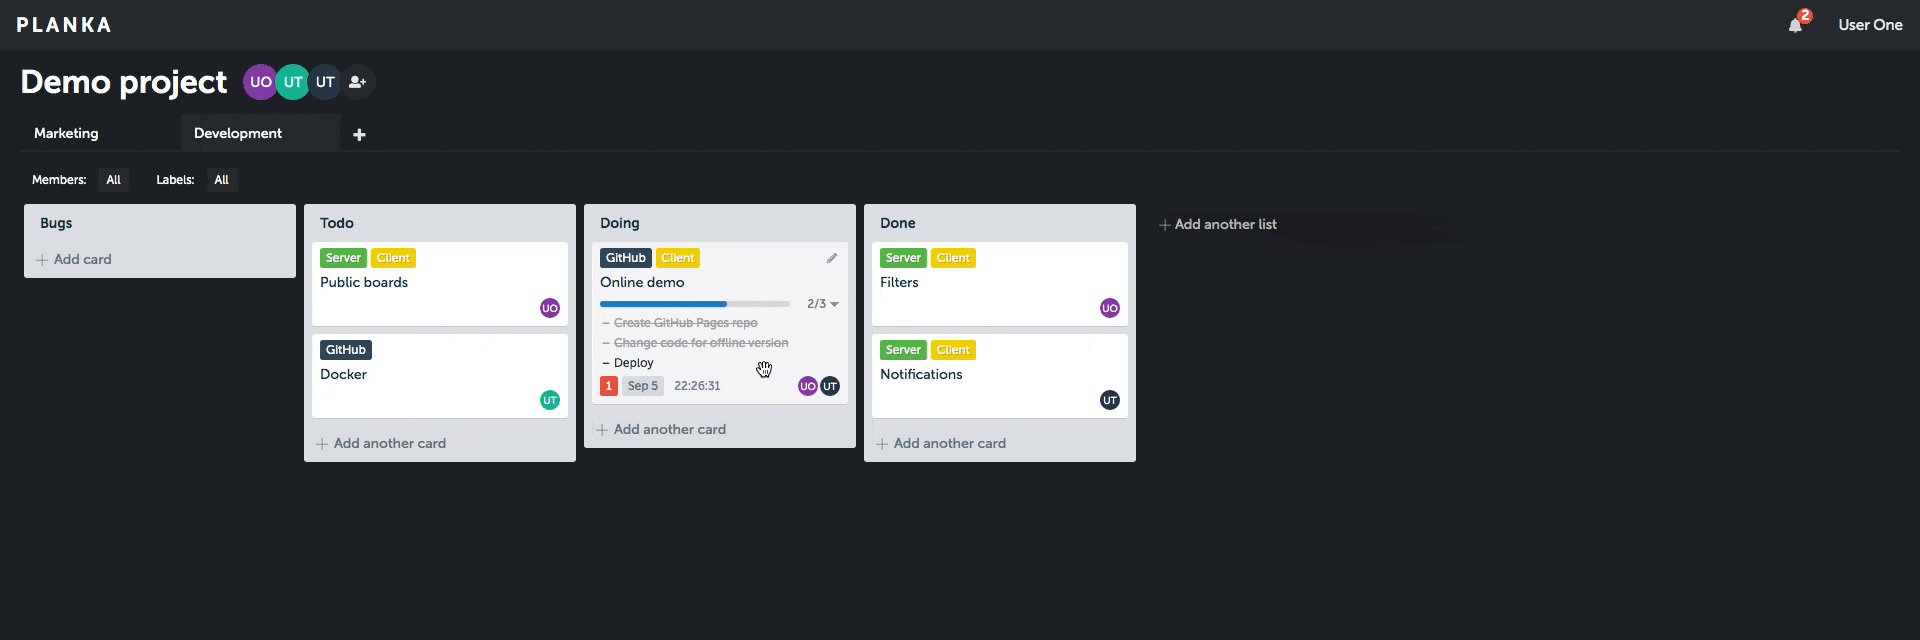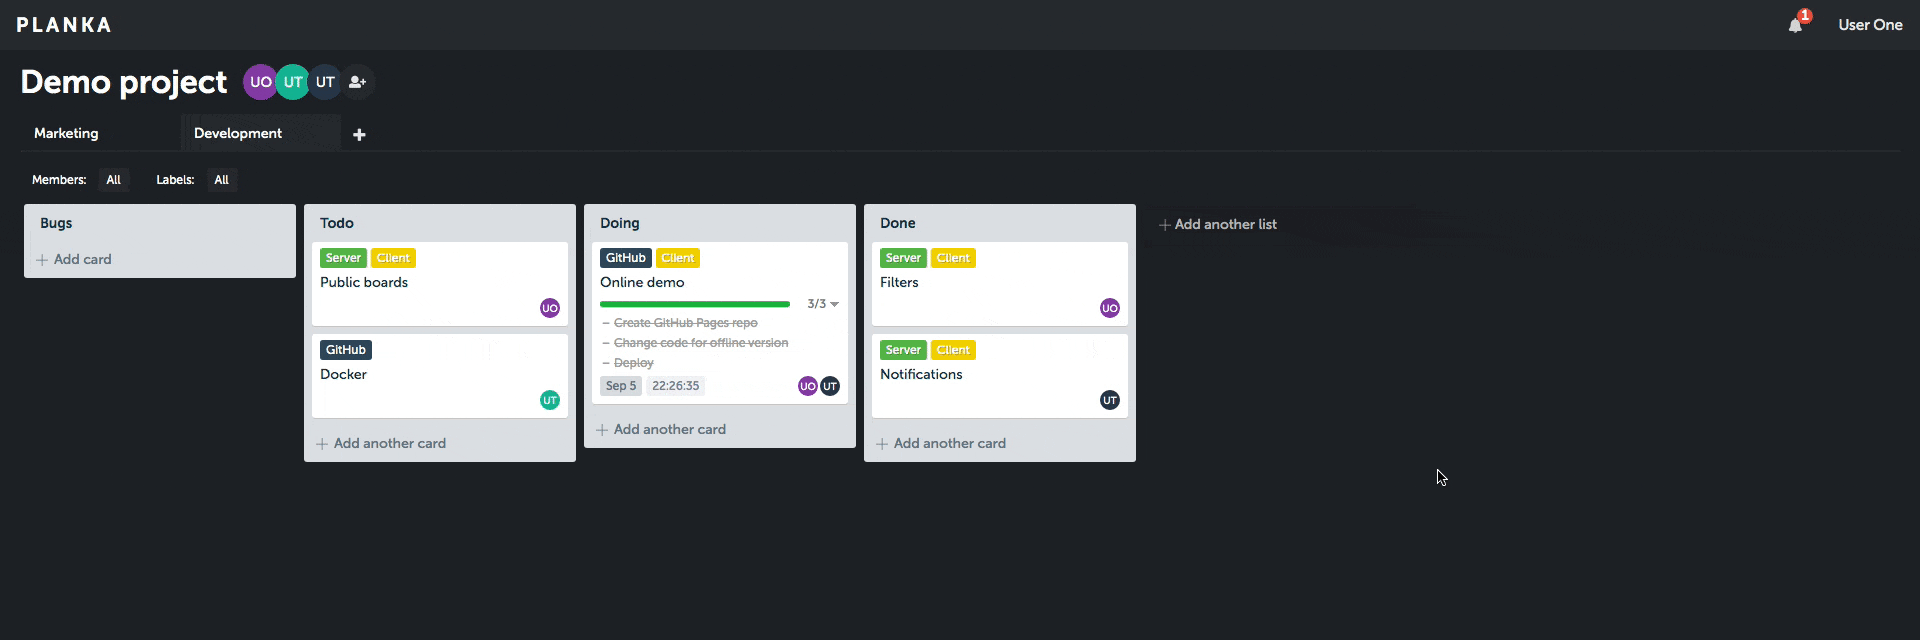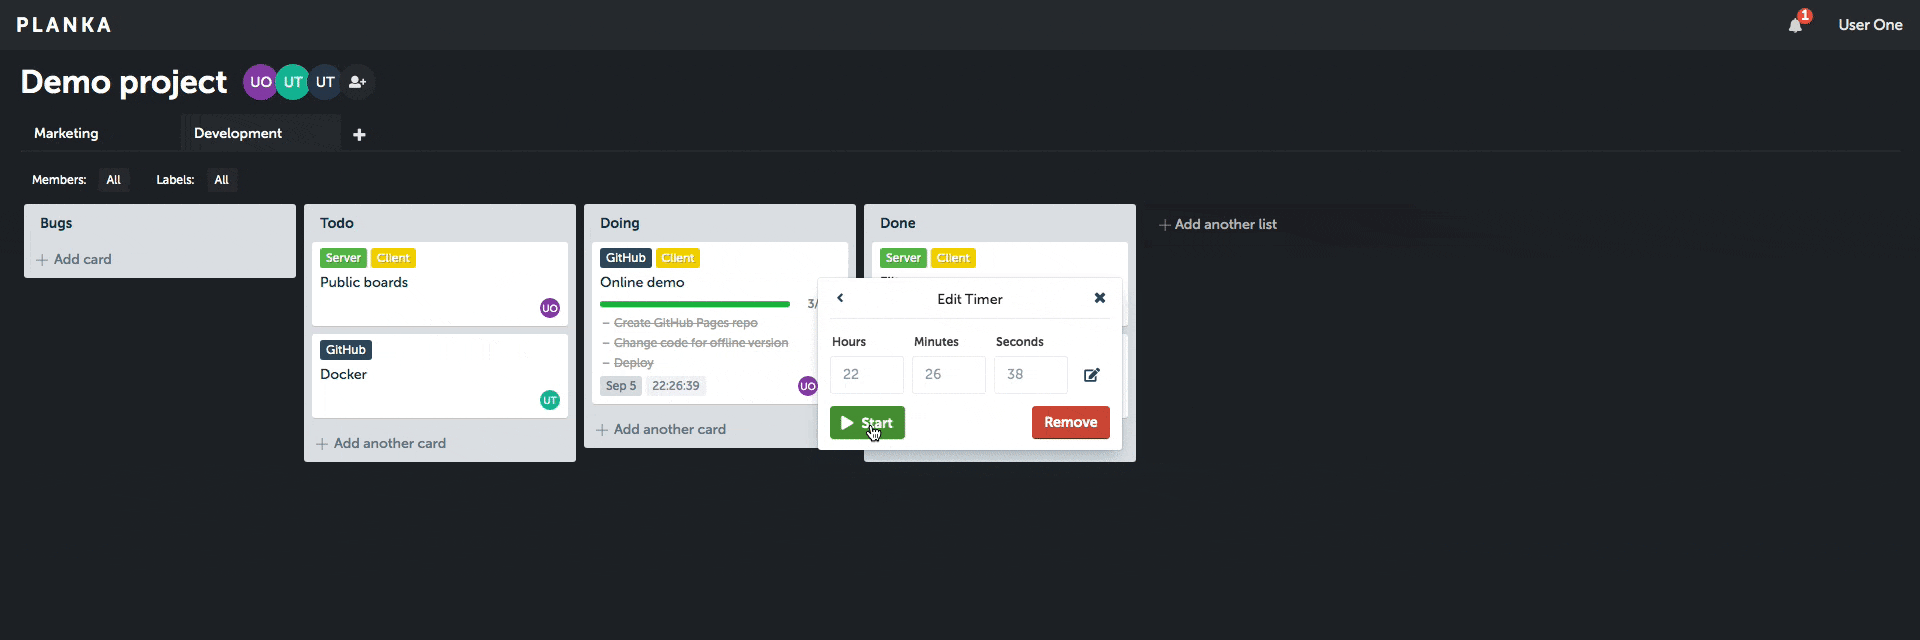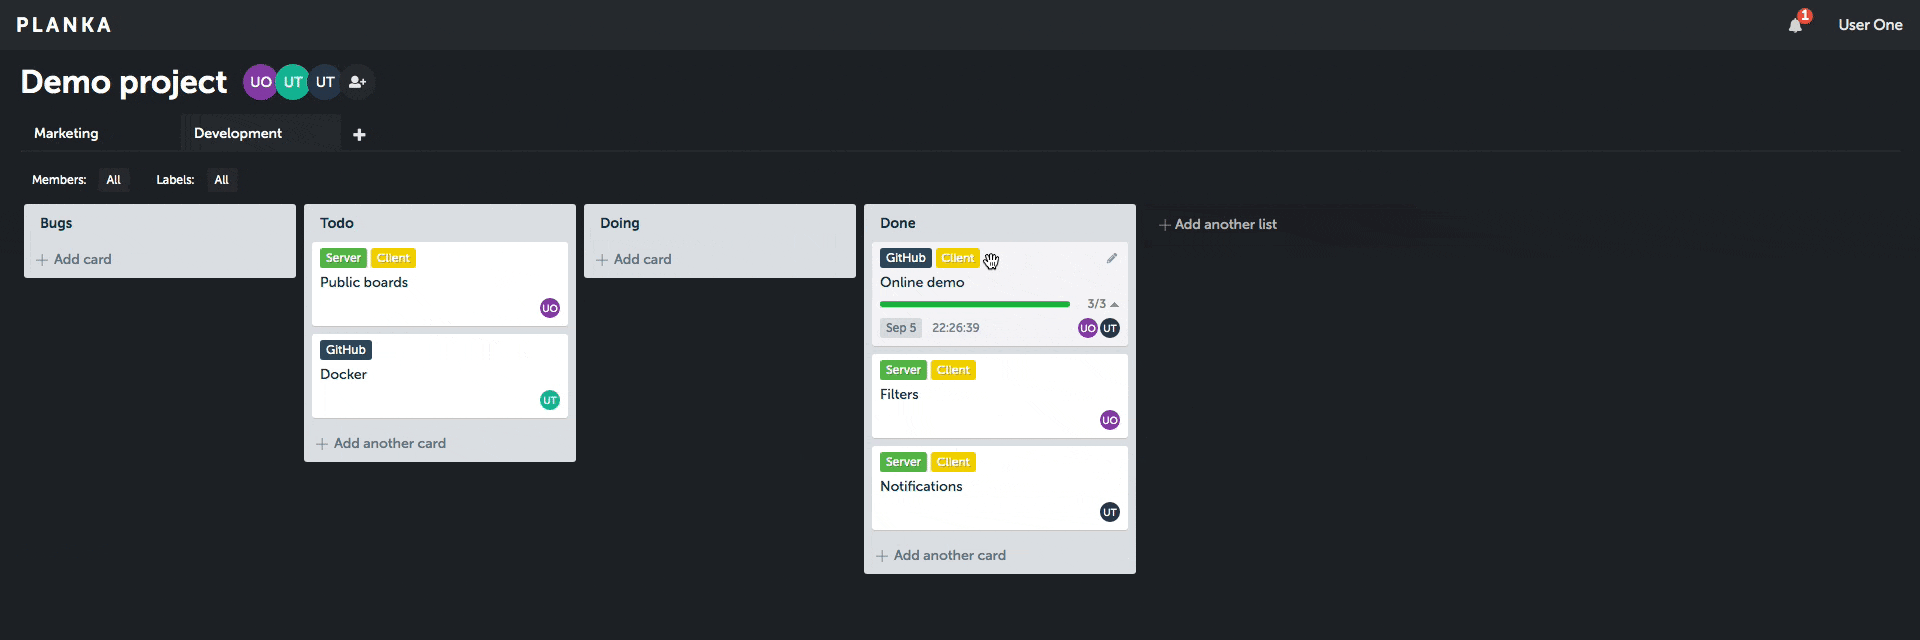
|
||||
|
||||
|
||||
@@ -15,13 +15,13 @@ type: application
|
||||
# This is the chart version. This version number should be incremented each time you make changes
|
||||
# to the chart and its templates, including the app version.
|
||||
# Versions are expected to follow Semantic Versioning (https://semver.org/)
|
||||
version: 0.1.34
|
||||
version: 0.2.4
|
||||
|
||||
# This is the version number of the application being deployed. This version number should be
|
||||
# incremented each time you make changes to the application. Versions are not expected to
|
||||
# follow Semantic Versioning. They should reflect the version the application is using.
|
||||
# It is recommended to use it with quotes.
|
||||
appVersion: "1.18.0"
|
||||
appVersion: "1.20.0"
|
||||
|
||||
dependencies:
|
||||
- alias: postgresql
|
||||
|
||||
@@ -90,17 +90,37 @@ spec:
|
||||
value: http://localhost:3000
|
||||
{{- end }}
|
||||
- name: SECRET_KEY
|
||||
{{- if .Values.existingSecretkeySecret }}
|
||||
valueFrom:
|
||||
secretKeyRef:
|
||||
name: {{ .Values.existingSecretkeySecret }}
|
||||
key: key
|
||||
{{- else }}
|
||||
value: {{ required "A secret key needs to be generated using 'openssl rand -hex 64' and assigned to secretkey." .Values.secretkey }}
|
||||
{{- end }}
|
||||
- name: TRUST_PROXY
|
||||
value: "0"
|
||||
- name: DEFAULT_ADMIN_EMAIL
|
||||
value: {{ .Values.admin_email }}
|
||||
- name: DEFAULT_ADMIN_PASSWORD
|
||||
value: {{ .Values.admin_password }}
|
||||
- name: DEFAULT_ADMIN_NAME
|
||||
value: {{ .Values.admin_name }}
|
||||
{{- if .Values.existingAdminCredsSecret }}
|
||||
- name: DEFAULT_ADMIN_USERNAME
|
||||
valueFrom:
|
||||
secretKeyRef:
|
||||
name: {{ .Values.existingAdminCredsSecret }}
|
||||
key: username
|
||||
- name: DEFAULT_ADMIN_PASSWORD
|
||||
valueFrom:
|
||||
secretKeyRef:
|
||||
name: {{ .Values.existingAdminCredsSecret }}
|
||||
key: password
|
||||
{{- else }}
|
||||
- name: DEFAULT_ADMIN_USERNAME
|
||||
value: {{ .Values.admin_username }}
|
||||
- name: DEFAULT_ADMIN_PASSWORD
|
||||
value: {{ .Values.admin_password }}
|
||||
{{- end }}
|
||||
{{ range $k, $v := .Values.env }}
|
||||
- name: {{ $k | quote }}
|
||||
value: {{ $v | quote }}
|
||||
|
||||
@@ -17,6 +17,16 @@ fullnameOverride: ""
|
||||
# Generate a secret using openssl rand -base64 45
|
||||
secretkey: ""
|
||||
|
||||
## @param existingSecretkeySecret Name of an existing secret containing the session key string
|
||||
## NOTE: Must contain key `key`
|
||||
## NOTE: When it's set, the secretkey parameter is ignored
|
||||
existingSecretkeySecret: ""
|
||||
|
||||
## @param existingAdminCredsSecret Name of an existing secret containing the admin username and password
|
||||
## NOTE: Must contain keys `username` and `password`
|
||||
## NOTE: When it's set, the `admin_username` and `admin_password` parameters are ignored
|
||||
existingAdminCredsSecret: ""
|
||||
|
||||
# Base url for Planka. Will override `ingress.hosts[0].host`
|
||||
# Defaults to `http://localhost:3000` if ingress is disabled.
|
||||
baseUrl: ""
|
||||
|
||||
+1
-1
@@ -1 +1 @@
|
||||
REACT_APP_VERSION=1.18.0
|
||||
REACT_APP_VERSION=1.20.0
|
||||
|
||||
@@ -57,10 +57,15 @@ updateCard.failure = (id, error) => ({
|
||||
},
|
||||
});
|
||||
|
||||
const handleCardUpdate = (card) => ({
|
||||
const handleCardUpdate = (card, isFetched, cardMemberships, cardLabels, tasks, attachments) => ({
|
||||
type: ActionTypes.CARD_UPDATE_HANDLE,
|
||||
payload: {
|
||||
card,
|
||||
isFetched,
|
||||
cardMemberships,
|
||||
cardLabels,
|
||||
tasks,
|
||||
attachments,
|
||||
},
|
||||
});
|
||||
|
||||
|
||||
@@ -1,4 +1,4 @@
|
||||
import React, { useCallback, useRef } from 'react';
|
||||
import React, { useCallback, useRef, useState } from 'react';
|
||||
import PropTypes from 'prop-types';
|
||||
import classNames from 'classnames';
|
||||
import { useTranslation } from 'react-i18next';
|
||||
@@ -81,6 +81,7 @@ const CardModal = React.memo(
|
||||
onClose,
|
||||
}) => {
|
||||
const [t] = useTranslation();
|
||||
const [isLinkCopied, setIsLinkCopied] = useState(false);
|
||||
|
||||
const isGalleryOpened = useRef(false);
|
||||
|
||||
@@ -146,6 +147,14 @@ const CardModal = React.memo(
|
||||
onClose();
|
||||
}, [onDuplicate, onClose]);
|
||||
|
||||
const handleCopyLinkClick = useCallback(() => {
|
||||
navigator.clipboard.writeText(window.location.href);
|
||||
setIsLinkCopied(true);
|
||||
setTimeout(() => {
|
||||
setIsLinkCopied(false);
|
||||
}, 5000);
|
||||
}, []);
|
||||
|
||||
const handleGalleryOpen = useCallback(() => {
|
||||
isGalleryOpened.current = true;
|
||||
}, []);
|
||||
@@ -506,6 +515,14 @@ const CardModal = React.memo(
|
||||
<Icon name="copy outline" className={styles.actionIcon} />
|
||||
{t('action.duplicate')}
|
||||
</Button>
|
||||
<Button fluid className={styles.actionButton} onClick={handleCopyLinkClick}>
|
||||
<Icon name={isLinkCopied ? 'linkify' : 'unlink'} className={styles.actionIcon} />
|
||||
{isLinkCopied
|
||||
? t('common.linkIsCopied')
|
||||
: t('action.copyLink', {
|
||||
context: 'title',
|
||||
})}
|
||||
</Button>
|
||||
<DeletePopup
|
||||
title="common.deleteCard"
|
||||
content="common.areYouSureYouWantToDeleteThisCard"
|
||||
|
||||
@@ -20,7 +20,6 @@
|
||||
|
||||
.actionIcon {
|
||||
color: #17394d;
|
||||
display: inline;
|
||||
margin-right: 8px;
|
||||
}
|
||||
|
||||
|
||||
@@ -195,9 +195,6 @@ export default {
|
||||
CARD_UPDATE__SUCCESS: 'CARD_UPDATE__SUCCESS',
|
||||
CARD_UPDATE__FAILURE: 'CARD_UPDATE__FAILURE',
|
||||
CARD_UPDATE_HANDLE: 'CARD_UPDATE_HANDLE',
|
||||
CARD_TRANSFER: 'CARD_TRANSFER',
|
||||
CARD_TRANSFER__SUCCESS: 'CARD_TRANSFER__SUCCESS',
|
||||
CARD_TRANSFER__FAILURE: 'CARD_TRANSFER__FAILURE',
|
||||
CARD_DUPLICATE: 'CARD_DUPLICATE',
|
||||
CARD_DUPLICATE__SUCCESS: 'CARD_DUPLICATE__SUCCESS',
|
||||
CARD_DUPLICATE__FAILURE: 'CARD_DUPLICATE__FAILURE',
|
||||
|
||||
@@ -6,12 +6,13 @@ import entryActions from '../entry-actions';
|
||||
import Projects from '../components/Projects';
|
||||
|
||||
const mapStateToProps = (state) => {
|
||||
const { allowAllToCreateProjects } = selectors.selectConfig(state);
|
||||
const { isAdmin } = selectors.selectCurrentUser(state);
|
||||
const projects = selectors.selectProjectsForCurrentUser(state);
|
||||
|
||||
return {
|
||||
items: projects,
|
||||
canAdd: isAdmin,
|
||||
canAdd: allowAllToCreateProjects || isAdmin,
|
||||
};
|
||||
};
|
||||
|
||||
|
||||
@@ -104,6 +104,7 @@ export default {
|
||||
language: 'Sprache',
|
||||
leaveBoard_title: 'Board verlassen',
|
||||
leaveProject_title: 'Projekt verlassen',
|
||||
linkIsCopied: 'Link kopiert',
|
||||
list: 'Listen',
|
||||
listActions_title: 'Aufgaben auflisten',
|
||||
managers: 'Manager',
|
||||
@@ -169,6 +170,7 @@ export default {
|
||||
addTask: 'Aufgabe hinzufügen',
|
||||
addToCard: 'Zu Karte hinzufügen',
|
||||
addUser: 'Benutzer hinzufügen',
|
||||
copyLink_title: 'Link kopieren',
|
||||
createBoard: 'Board erstellen',
|
||||
createFile: 'Datei erstellen',
|
||||
createLabel: 'Label erstellen',
|
||||
@@ -190,6 +192,8 @@ export default {
|
||||
deleteTask: 'Aufgabe löschen',
|
||||
deleteTask_title: 'Aufgabe löschen',
|
||||
deleteUser: 'Benutzer löschen',
|
||||
duplicate: 'Kopieren',
|
||||
duplicateCard_title: 'Karte kopieren',
|
||||
edit: 'Bearbeiten',
|
||||
editDueDate_title: 'Fälligkeitsdatum bearbeiten',
|
||||
editDescription_title: 'Beschreibung ändern',
|
||||
|
||||
@@ -106,6 +106,7 @@ export default {
|
||||
language: 'Language',
|
||||
leaveBoard_title: 'Leave Board',
|
||||
leaveProject_title: 'Leave Project',
|
||||
linkIsCopied: 'Link is copied',
|
||||
list: 'List',
|
||||
listActions_title: 'List Actions',
|
||||
managers: 'Managers',
|
||||
@@ -183,6 +184,7 @@ export default {
|
||||
addTask: 'Add task',
|
||||
addToCard: 'Add to card',
|
||||
addUser: 'Add user',
|
||||
copyLink_title: 'Copy Link',
|
||||
createBoard: 'Create board',
|
||||
createFile: 'Create file',
|
||||
createLabel: 'Create label',
|
||||
|
||||
@@ -15,6 +15,16 @@ export default {
|
||||
|
||||
translation: {
|
||||
common: {
|
||||
aboutPlanka: 'Plankáról',
|
||||
account: 'Fiók',
|
||||
actions: 'Műveletek',
|
||||
addAttachment_title: 'Melléklet hozzáadása',
|
||||
addComment: 'Megjegyzés hozzáadása',
|
||||
addManager_title: 'Menedzser hozzáadása',
|
||||
addMember_title: 'Tag létrehozása',
|
||||
addUser_title: 'Felhasználó hozzáadása',
|
||||
administrator: 'Rendszergazda',
|
||||
all: 'Összes',
|
||||
allChangesWillBeAutomaticallySavedAfterConnectionRestored:
|
||||
'Az összes változás automatikusan mentésre kerül a kapcsolat helyreállása után.',
|
||||
areYouSureYouWantToDeleteThisAttachment: 'Biztosan törölni szeretné ezt a mellékletet?',
|
||||
@@ -29,7 +39,7 @@ export default {
|
||||
areYouSureYouWantToLeaveBoard: 'Biztosan el akarja hagyni a táblát?',
|
||||
areYouSureYouWantToLeaveProject: 'Biztosan el akarja hagyni a projektet?',
|
||||
areYouSureYouWantToRemoveThisManagerFromProject:
|
||||
'Biztosan eltávolítja ezt a vezetőt a projektből?',
|
||||
'Biztosan eltávolítja ezt a menedzsert a projektből?',
|
||||
areYouSureYouWantToRemoveThisMemberFromBoard: 'Biztosan eltávolítja ezt a tagot a tábláról?',
|
||||
attachment: 'Melléklet',
|
||||
attachments: 'Mellékletek',
|
||||
@@ -44,6 +54,7 @@ export default {
|
||||
cardNotFound_title: 'Kártya nem található',
|
||||
cardOrActionAreDeleted: 'A kártya vagy művelet törölve lett.',
|
||||
color: 'Szín',
|
||||
copy_inline: 'másolás',
|
||||
createBoard_title: 'Tábla létrehozása',
|
||||
createLabel_title: 'Címke létrehozása',
|
||||
createNewOneOrSelectExistingOne: 'Hozzon létre egy újat, vagy válasszon ki egy meglévőt.',
|
||||
@@ -52,6 +63,7 @@ export default {
|
||||
currentPassword: 'Jelenlegi jelszó',
|
||||
dangerZone_title: 'Veszélyzóna',
|
||||
date: 'Dátum',
|
||||
dueDate: 'Határidő',
|
||||
dueDate_title: 'Esedékesség dátuma',
|
||||
deleteAttachment_title: 'Melléklet törlése',
|
||||
deleteBoard_title: 'Tábla törlése',
|
||||
@@ -97,13 +109,17 @@ export default {
|
||||
language: 'Nyelv',
|
||||
leaveBoard_title: 'Tábla elhagyása',
|
||||
leaveProject_title: 'Projekt elhagyása',
|
||||
linkIsCopied: 'Link másolva',
|
||||
list: 'Lista',
|
||||
listActions_title: 'Lista műveletek',
|
||||
managers: 'Vezetők',
|
||||
managers: 'Menedzserek',
|
||||
managerActions_title: 'Menedzseri műveletek',
|
||||
members: 'Tagok',
|
||||
memberActions_title: 'Tag műveletek',
|
||||
minutes: 'Percek',
|
||||
moveCard_title: 'Kártya áthelyezése',
|
||||
name: 'Név',
|
||||
newestFirst: 'Újabbak előre',
|
||||
newEmail: 'Új e-mail',
|
||||
newPassword: 'Új jelszó',
|
||||
newUsername: 'Új felhasználónév',
|
||||
@@ -113,6 +129,7 @@ export default {
|
||||
noProjects: 'Nincsenek projektek',
|
||||
notifications: 'Értesítések',
|
||||
noUnreadNotifications: 'Nincsenek olvasatlan értesítések.',
|
||||
oldestFirst: 'Régebbi előre',
|
||||
openBoard_title: 'Tábla megnyitása',
|
||||
optional_inline: 'opcionális',
|
||||
organization: 'Szervezet',
|
||||
@@ -122,17 +139,19 @@ export default {
|
||||
'Tipp: nyomja meg a Ctrl-V (Cmd-V a Mac-en) billentyűkombinációt a vágólapról történő melléklet hozzáadásához.',
|
||||
project: 'Projekt',
|
||||
projectNotFound_title: 'Projekt nem található',
|
||||
removeManager_title: 'Vezető eltávolítása',
|
||||
removeManager_title: 'Menedzser eltávolítása',
|
||||
removeMember_title: 'Tag eltávolítása',
|
||||
searchLabels: 'Címkék keresése...',
|
||||
searchMembers: 'Tagok keresése...',
|
||||
searchUsers: 'Felhasználók keresése...',
|
||||
searchCards: 'Kártyák keresése..',
|
||||
seconds: 'Másodpercek',
|
||||
selectBoard: 'Válassza ki a táblát',
|
||||
selectList: 'Válassza ki a listát',
|
||||
selectPermissions_title: 'Jogosultságok kiválasztása',
|
||||
selectProject: 'Válassza ki a projektet',
|
||||
settings: 'Beállítások',
|
||||
sortList_title: 'Rendezés listában',
|
||||
stopwatch: 'Stopper',
|
||||
subscribeToMyOwnCardsByDefault: 'Alapértelmezés szerint feliratkozás a saját kártyáimra',
|
||||
taskActions_title: 'Feladat műveletek',
|
||||
@@ -170,6 +189,7 @@ export default {
|
||||
addTask: 'Feladat hozzáadása',
|
||||
addToCard: 'Kártyához hozzáadása',
|
||||
addUser: 'Felhasználó hozzáadása',
|
||||
copyLink_title: 'Link másolása',
|
||||
createBoard: 'Tábla létrehozása',
|
||||
createFile: 'Fájl létrehozása',
|
||||
createLabel: 'Címke létrehozása',
|
||||
@@ -191,6 +211,8 @@ export default {
|
||||
deleteTask: 'Feladat törlése',
|
||||
deleteTask_title: 'Feladat törlése',
|
||||
deleteUser: 'Felhasználó törlése',
|
||||
duplicate: 'Másolás',
|
||||
duplicateCard_title: 'Kártya másolása',
|
||||
edit: 'Szerkesztés',
|
||||
editDueDate_title: 'Esedékesség dátumának szerkesztése',
|
||||
editDescription_title: 'Leírás szerkesztése',
|
||||
@@ -214,12 +236,13 @@ export default {
|
||||
removeCover_title: 'Borító eltávolítása',
|
||||
removeFromBoard: 'Eltávolítás a tábláról',
|
||||
removeFromProject: 'Eltávolítás a projektről',
|
||||
removeManager: 'Vezető eltávolítása',
|
||||
removeManager: 'Menedzser eltávolítása',
|
||||
removeMember: 'Tag eltávolítása',
|
||||
save: 'Mentés',
|
||||
showAllAttachments: 'Összes melléklet megjelenítése ({{hidden}} rejtve)',
|
||||
showDetails: 'Részletek megjelenítése',
|
||||
showFewerAttachments: 'Kevesebb melléklet megjelenítése',
|
||||
sortList_title: 'Rendezés listában',
|
||||
start: 'Indítás',
|
||||
stop: 'Megállítás',
|
||||
subscribe: 'Feliratkozás',
|
||||
|
||||
@@ -28,6 +28,7 @@ export default class extends BaseModel {
|
||||
case ActionTypes.CORE_INITIALIZE:
|
||||
case ActionTypes.PROJECT_MANAGER_CREATE_HANDLE:
|
||||
case ActionTypes.BOARD_MEMBERSHIP_CREATE_HANDLE:
|
||||
case ActionTypes.CARD_UPDATE_HANDLE:
|
||||
if (payload.attachments) {
|
||||
payload.attachments.forEach((attachment) => {
|
||||
Attachment.upsert(attachment);
|
||||
|
||||
@@ -1,3 +1,4 @@
|
||||
import orderBy from 'lodash/orderBy';
|
||||
import { attr, fk, many } from 'redux-orm';
|
||||
|
||||
import BaseModel from './BaseModel';
|
||||
@@ -218,10 +219,6 @@ export default class extends BaseModel {
|
||||
}
|
||||
}
|
||||
|
||||
getOrderedMembershipsQuerySet() {
|
||||
return this.memberships.orderBy('createdAt');
|
||||
}
|
||||
|
||||
getOrderedLabelsQuerySet() {
|
||||
return this.labels.orderBy('position');
|
||||
}
|
||||
@@ -230,6 +227,12 @@ export default class extends BaseModel {
|
||||
return this.lists.orderBy('position');
|
||||
}
|
||||
|
||||
getOrderedMembershipsModelArray() {
|
||||
return orderBy(this.memberships.toModelArray(), (boardMembershipModel) =>
|
||||
boardMembershipModel.user.name.toLocaleLowerCase(),
|
||||
);
|
||||
}
|
||||
|
||||
getMembershipModelForUser(userId) {
|
||||
return this.memberships
|
||||
.filter({
|
||||
|
||||
@@ -180,7 +180,6 @@ export default class extends BaseModel {
|
||||
break;
|
||||
case ActionTypes.CARD_CREATE:
|
||||
case ActionTypes.CARD_UPDATE__SUCCESS:
|
||||
case ActionTypes.CARD_UPDATE_HANDLE:
|
||||
Card.upsert(payload.card);
|
||||
|
||||
break;
|
||||
@@ -202,8 +201,40 @@ export default class extends BaseModel {
|
||||
|
||||
break;
|
||||
}
|
||||
case ActionTypes.CARD_UPDATE:
|
||||
Card.withId(payload.id).update(payload.data);
|
||||
case ActionTypes.CARD_UPDATE: {
|
||||
const cardModel = Card.withId(payload.id);
|
||||
|
||||
// TODO: introduce separate action?
|
||||
if (payload.data.boardId && payload.data.boardId !== cardModel.boardId) {
|
||||
cardModel.deleteWithRelated();
|
||||
} else {
|
||||
cardModel.update(payload.data);
|
||||
}
|
||||
|
||||
break;
|
||||
}
|
||||
case ActionTypes.CARD_UPDATE_HANDLE:
|
||||
if (payload.isFetched) {
|
||||
const cardModel = Card.withId(payload.card.id);
|
||||
|
||||
if (cardModel) {
|
||||
cardModel.deleteWithRelated();
|
||||
}
|
||||
}
|
||||
|
||||
Card.upsert(payload.card);
|
||||
|
||||
if (payload.cardMemberships) {
|
||||
payload.cardMemberships.forEach(({ cardId, userId }) => {
|
||||
Card.withId(cardId).users.add(userId);
|
||||
});
|
||||
}
|
||||
|
||||
if (payload.cardLabels) {
|
||||
payload.cardLabels.forEach(({ cardId, labelId }) => {
|
||||
Card.withId(cardId).labels.add(labelId);
|
||||
});
|
||||
}
|
||||
|
||||
break;
|
||||
case ActionTypes.CARD_DUPLICATE: {
|
||||
|
||||
@@ -27,6 +27,7 @@ export default class extends BaseModel {
|
||||
case ActionTypes.CORE_INITIALIZE:
|
||||
case ActionTypes.PROJECT_MANAGER_CREATE_HANDLE:
|
||||
case ActionTypes.BOARD_MEMBERSHIP_CREATE_HANDLE:
|
||||
case ActionTypes.CARD_UPDATE_HANDLE:
|
||||
if (payload.tasks) {
|
||||
payload.tasks.forEach((task) => {
|
||||
Task.upsert(task);
|
||||
|
||||
@@ -298,7 +298,7 @@ export default class extends BaseModel {
|
||||
static getOrderedUndeletedQuerySet() {
|
||||
return this.filter({
|
||||
deletedAt: null,
|
||||
}).orderBy('createdAt');
|
||||
}).orderBy((user) => user.name.toLocaleLowerCase());
|
||||
}
|
||||
|
||||
getOrderedProjectManagersQuerySet() {
|
||||
|
||||
@@ -81,9 +81,30 @@ export function* updateCurrentCard(data) {
|
||||
yield call(updateCard, cardId, data);
|
||||
}
|
||||
|
||||
// TODO: handle card transfer
|
||||
export function* handleCardUpdate(card) {
|
||||
yield put(actions.handleCardUpdate(card));
|
||||
let fetch = false;
|
||||
if (card.boardId) {
|
||||
const prevCard = yield select(selectors.selectCardById, card.id);
|
||||
fetch = !prevCard || prevCard.boardId !== card.boardId;
|
||||
}
|
||||
|
||||
let cardMemberships;
|
||||
let cardLabels;
|
||||
let tasks;
|
||||
let attachments;
|
||||
|
||||
if (fetch) {
|
||||
try {
|
||||
({
|
||||
item: card, // eslint-disable-line no-param-reassign
|
||||
included: { cardMemberships, cardLabels, tasks, attachments },
|
||||
} = yield call(request, api.getCard, card.id));
|
||||
} catch (error) {
|
||||
fetch = false;
|
||||
}
|
||||
}
|
||||
|
||||
yield put(actions.handleCardUpdate(card, fetch, cardMemberships, cardLabels, tasks, attachments));
|
||||
}
|
||||
|
||||
export function* moveCard(id, listId, index = 0) {
|
||||
|
||||
@@ -55,10 +55,7 @@ export const selectMembershipsForCurrentBoard = createSelector(
|
||||
return boardModel;
|
||||
}
|
||||
|
||||
return boardModel
|
||||
.getOrderedMembershipsQuerySet()
|
||||
.toModelArray()
|
||||
.map((boardMembershipModel) => ({
|
||||
return boardModel.getOrderedMembershipsModelArray().map((boardMembershipModel) => ({
|
||||
...boardMembershipModel.ref,
|
||||
isPersisted: !isLocalId(boardMembershipModel.id),
|
||||
user: {
|
||||
|
||||
@@ -1,7 +1,6 @@
|
||||
version: '3.8'
|
||||
|
||||
services:
|
||||
|
||||
server:
|
||||
build:
|
||||
context: ./server
|
||||
@@ -13,6 +12,7 @@ services:
|
||||
- NODE_ENV=development
|
||||
- DATABASE_URL=postgresql://user:password@postgres:5432/planka_db
|
||||
- SECRET_KEY=notsecretkey
|
||||
|
||||
# - TRUST_PROXY=0
|
||||
# - TOKEN_EXPIRES_IN=365 # In days
|
||||
|
||||
@@ -23,10 +23,17 @@ services:
|
||||
|
||||
# Configure knex to accept SSL certificates
|
||||
# - KNEX_REJECT_UNAUTHORIZED_SSL_CERTIFICATE=false
|
||||
|
||||
# - ALLOW_ALL_TO_CREATE_PROJECTS=true
|
||||
|
||||
# - OIDC_ISSUER=
|
||||
# - OIDC_CLIENT_ID=
|
||||
# - OIDC_CLIENT_SECRET=
|
||||
# - OIDC_ID_TOKEN_SIGNED_RESPONSE_ALG=
|
||||
# - OIDC_USERINFO_SIGNED_RESPONSE_ALG=
|
||||
# - OIDC_SCOPES=openid email profile
|
||||
# - OIDC_RESPONSE_MODE=fragment
|
||||
# - OIDC_USE_DEFAULT_RESPONSE_MODE=true
|
||||
# - OIDC_ADMIN_ROLES=admin
|
||||
# - OIDC_EMAIL_ATTRIBUTE=email
|
||||
# - OIDC_NAME_ATTRIBUTE=name
|
||||
@@ -56,7 +63,6 @@ services:
|
||||
|
||||
# - SLACK_BOT_TOKEN=
|
||||
# - SLACK_CHANNEL_ID=
|
||||
|
||||
working_dir: /app
|
||||
command: ["sh", "-c", "npm run start"]
|
||||
depends_on:
|
||||
@@ -85,11 +91,11 @@ services:
|
||||
dockerfile: ../config/development/Dockerfile.server
|
||||
environment:
|
||||
- DATABASE_URL=postgresql://user:password@postgres:5432/planka_db
|
||||
|
||||
# - DEFAULT_ADMIN_EMAIL=demo@demo.demo # Do not remove if you want to prevent this user from being edited/deleted
|
||||
# - DEFAULT_ADMIN_PASSWORD=demo
|
||||
# - DEFAULT_ADMIN_NAME=Demo Demo
|
||||
# - DEFAULT_ADMIN_USERNAME=demo
|
||||
|
||||
working_dir: /app
|
||||
command: ["sh", "-c", "npm run db:init"]
|
||||
volumes:
|
||||
@@ -126,6 +132,5 @@ services:
|
||||
- server
|
||||
- client
|
||||
|
||||
|
||||
volumes:
|
||||
db-data:
|
||||
|
||||
@@ -31,10 +31,16 @@ services:
|
||||
# - DEFAULT_ADMIN_NAME=Demo Demo
|
||||
# - DEFAULT_ADMIN_USERNAME=demo
|
||||
|
||||
# - ALLOW_ALL_TO_CREATE_PROJECTS=true
|
||||
|
||||
# - OIDC_ISSUER=
|
||||
# - OIDC_CLIENT_ID=
|
||||
# - OIDC_CLIENT_SECRET=
|
||||
# - OIDC_ID_TOKEN_SIGNED_RESPONSE_ALG=
|
||||
# - OIDC_USERINFO_SIGNED_RESPONSE_ALG=
|
||||
# - OIDC_SCOPES=openid email profile
|
||||
# - OIDC_RESPONSE_MODE=fragment
|
||||
# - OIDC_USE_DEFAULT_RESPONSE_MODE=true
|
||||
# - OIDC_ADMIN_ROLES=admin
|
||||
# - OIDC_EMAIL_ATTRIBUTE=email
|
||||
# - OIDC_NAME_ATTRIBUTE=name
|
||||
|
||||
Generated
+2
-2
@@ -1,12 +1,12 @@
|
||||
{
|
||||
"name": "planka",
|
||||
"version": "1.18.0",
|
||||
"version": "1.20.0",
|
||||
"lockfileVersion": 3,
|
||||
"requires": true,
|
||||
"packages": {
|
||||
"": {
|
||||
"name": "planka",
|
||||
"version": "1.18.0",
|
||||
"version": "1.20.0",
|
||||
"hasInstallScript": true,
|
||||
"license": "AGPL-3.0",
|
||||
"dependencies": {
|
||||
|
||||
+1
-1
@@ -1,6 +1,6 @@
|
||||
{
|
||||
"name": "planka",
|
||||
"version": "1.18.0",
|
||||
"version": "1.20.0",
|
||||
"private": true,
|
||||
"homepage": "https://plankanban.github.io/planka",
|
||||
"repository": {
|
||||
|
||||
@@ -22,10 +22,16 @@ SECRET_KEY=notsecretkey
|
||||
# DEFAULT_ADMIN_NAME=Demo Demo
|
||||
# DEFAULT_ADMIN_USERNAME=demo
|
||||
|
||||
# ALLOW_ALL_TO_CREATE_PROJECTS=true
|
||||
|
||||
# OIDC_ISSUER=
|
||||
# OIDC_CLIENT_ID=
|
||||
# OIDC_CLIENT_SECRET=
|
||||
# OIDC_ID_TOKEN_SIGNED_RESPONSE_ALG=
|
||||
# OIDC_USERINFO_SIGNED_RESPONSE_ALG=
|
||||
# OIDC_SCOPES=openid email profile
|
||||
# OIDC_RESPONSE_MODE=fragment
|
||||
# OIDC_USE_DEFAULT_RESPONSE_MODE=true
|
||||
# OIDC_ADMIN_ROLES=admin
|
||||
# OIDC_EMAIL_ATTRIBUTE=email
|
||||
# OIDC_NAME_ATTRIBUTE=name
|
||||
|
||||
@@ -4,6 +4,9 @@ const Errors = {
|
||||
INVALID_CODE_OR_NONCE: {
|
||||
invalidCodeOrNonce: 'Invalid code or nonce',
|
||||
},
|
||||
INVALID_USERINFO_SIGNATURE: {
|
||||
invalidUserinfoSignature: 'Invalid signature on userinfo due to client misconfiguration',
|
||||
},
|
||||
EMAIL_ALREADY_IN_USE: {
|
||||
emailAlreadyInUse: 'Email already in use',
|
||||
},
|
||||
@@ -31,6 +34,9 @@ module.exports = {
|
||||
invalidCodeOrNonce: {
|
||||
responseType: 'unauthorized',
|
||||
},
|
||||
invalidUserinfoSignature: {
|
||||
responseType: 'unauthorized',
|
||||
},
|
||||
emailAlreadyInUse: {
|
||||
responseType: 'conflict',
|
||||
},
|
||||
@@ -51,6 +57,7 @@ module.exports = {
|
||||
sails.log.warn(`Invalid code or nonce! (IP: ${remoteAddress})`);
|
||||
return Errors.INVALID_CODE_OR_NONCE;
|
||||
})
|
||||
.intercept('invalidUserinfoSignature', () => Errors.INVALID_USERINFO_SIGNATURE)
|
||||
.intercept('emailAlreadyInUse', () => Errors.EMAIL_ALREADY_IN_USE)
|
||||
.intercept('usernameAlreadyInUse', () => Errors.USERNAME_ALREADY_IN_USE)
|
||||
.intercept('missingValues', () => Errors.MISSING_VALUES);
|
||||
|
||||
@@ -1,3 +1,9 @@
|
||||
const Errors = {
|
||||
NOT_ENOUGH_RIGHTS: {
|
||||
notEnoughRights: 'Not enough rights',
|
||||
},
|
||||
};
|
||||
|
||||
module.exports = {
|
||||
inputs: {
|
||||
name: {
|
||||
@@ -6,9 +12,19 @@ module.exports = {
|
||||
},
|
||||
},
|
||||
|
||||
exits: {
|
||||
notEnoughRights: {
|
||||
responseType: 'forbidden',
|
||||
},
|
||||
},
|
||||
|
||||
async fn(inputs) {
|
||||
const { currentUser } = this.req;
|
||||
|
||||
if (!currentUser.isAdmin && !sails.config.custom.allowAllToCreateProjects) {
|
||||
throw Errors.NOT_ENOUGH_RIGHTS;
|
||||
}
|
||||
|
||||
const values = _.pick(inputs, ['name']);
|
||||
|
||||
const { project, projectManager } = await sails.helpers.projects.createOne.with({
|
||||
|
||||
@@ -4,11 +4,16 @@ module.exports = {
|
||||
if (sails.hooks.oidc.isActive()) {
|
||||
const oidcClient = sails.hooks.oidc.getClient();
|
||||
|
||||
oidc = {
|
||||
authorizationUrl: oidcClient.authorizationUrl({
|
||||
const authorizationUrlParams = {
|
||||
scope: sails.config.custom.oidcScopes,
|
||||
response_mode: 'fragment',
|
||||
}),
|
||||
};
|
||||
|
||||
if (!sails.config.custom.oidcUseDefaultResponseMode) {
|
||||
authorizationUrlParams.response_mode = sails.config.custom.oidcResponseMode;
|
||||
}
|
||||
|
||||
oidc = {
|
||||
authorizationUrl: oidcClient.authorizationUrl(authorizationUrlParams),
|
||||
endSessionUrl: oidcClient.issuer.end_session_endpoint ? oidcClient.endSessionUrl({}) : null,
|
||||
isEnforced: sails.config.custom.oidcEnforced,
|
||||
};
|
||||
@@ -17,6 +22,7 @@ module.exports = {
|
||||
return {
|
||||
item: {
|
||||
oidc,
|
||||
allowAllToCreateProjects: sails.config.custom.allowAllToCreateProjects,
|
||||
},
|
||||
};
|
||||
},
|
||||
|
||||
@@ -204,6 +204,15 @@ module.exports = {
|
||||
),
|
||||
);
|
||||
|
||||
sails.sockets.broadcast(
|
||||
`board:${inputs.record.boardId}`,
|
||||
'cardDelete', // TODO: introduce separate event
|
||||
{
|
||||
item: inputs.record,
|
||||
},
|
||||
inputs.request,
|
||||
);
|
||||
|
||||
sails.sockets.broadcast(`board:${card.boardId}`, 'cardUpdate', {
|
||||
item: card,
|
||||
});
|
||||
|
||||
@@ -12,6 +12,7 @@ module.exports = {
|
||||
|
||||
exits: {
|
||||
invalidCodeOrNonce: {},
|
||||
invalidUserinfoSignature: {},
|
||||
missingValues: {},
|
||||
emailAlreadyInUse: {},
|
||||
usernameAlreadyInUse: {},
|
||||
@@ -34,6 +35,14 @@ module.exports = {
|
||||
);
|
||||
userInfo = await client.userinfo(tokenSet);
|
||||
} catch (e) {
|
||||
if (
|
||||
e instanceof SyntaxError &&
|
||||
e.message.includes('Unexpected token e in JSON at position 0')
|
||||
) {
|
||||
sails.log.warn('Error while exchanging OIDC code: userinfo response is signed');
|
||||
throw 'invalidUserinfoSignature';
|
||||
}
|
||||
|
||||
sails.log.warn(`Error while exchanging OIDC code: ${e}`);
|
||||
throw 'invalidCodeOrNonce';
|
||||
}
|
||||
|
||||
@@ -1,3 +1,58 @@
|
||||
const EVENT_TYPES = {
|
||||
ACTION_CREATE: 'actionCreate',
|
||||
ACTION_DELETE: 'actionDelete',
|
||||
ACTION_UPDATE: 'actionUpdate',
|
||||
|
||||
ATTACHMENT_CREATE: 'attachmentCreate',
|
||||
ATTACHMENT_DELETE: 'attachmentDelete',
|
||||
ATTACHMENT_UPDATE: 'attachmentUpdate',
|
||||
|
||||
BOARD_CREATE: 'boardCreate',
|
||||
BOARD_DELETE: 'boardDelete',
|
||||
BOARD_UPDATE: 'boardUpdate',
|
||||
|
||||
BOARD_MEMBERSHIP_CREATE: 'boardMembershipCreate',
|
||||
BOARD_MEMBERSHIP_DELETE: 'boardMembershipDelete',
|
||||
BOARD_MEMBERSHIP_UPDATE: 'boardMembershipUpdate',
|
||||
|
||||
CARD_CREATE: 'cardCreate',
|
||||
CARD_DELETE: 'cardDelete',
|
||||
CARD_UPDATE: 'cardUpdate',
|
||||
|
||||
CARD_LABEL_CREATE: 'cardLabelCreate',
|
||||
CARD_LABEL_DELETE: 'cardLabelDelete',
|
||||
|
||||
CARD_MEMBERSHIP_CREATE: 'cardMembershipCreate',
|
||||
CARD_MEMBERSHIP_DELETE: 'cardMembershipDelete',
|
||||
|
||||
LABEL_CREATE: 'labelCreate',
|
||||
LABEL_DELETE: 'labelDelete',
|
||||
LABEL_UPDATE: 'labelUpdate',
|
||||
|
||||
LIST_CREATE: 'listCreate',
|
||||
LIST_DELETE: 'listDelete',
|
||||
LIST_SORT: 'listSort',
|
||||
LIST_UPDATE: 'listUpdate',
|
||||
|
||||
NOTIFICATION_CREATE: 'notificationCreate',
|
||||
NOTIFICATION_UPDATE: 'notificationUpdate',
|
||||
|
||||
PROJECT_CREATE: 'projectCreate',
|
||||
PROJECT_DELETE: 'projectDelete',
|
||||
PROJECT_UPDATE: 'projectUpdate',
|
||||
|
||||
PROJECT_MANAGER_CREATE: 'projectManagerCreate',
|
||||
PROJECT_MANAGER_DELETE: 'projectManagerDelete',
|
||||
|
||||
TASK_CREATE: 'taskCreate',
|
||||
TASK_DELETE: 'taskDelete',
|
||||
TASK_UPDATE: 'taskUpdate',
|
||||
|
||||
USER_CREATE: 'userCreate',
|
||||
USER_DELETE: 'userDelete',
|
||||
USER_UPDATE: 'userUpdate',
|
||||
};
|
||||
|
||||
const jsonifyData = (data) => {
|
||||
const nextData = {};
|
||||
|
||||
@@ -22,18 +77,33 @@ const jsonifyData = (data) => {
|
||||
return nextData;
|
||||
};
|
||||
|
||||
/**
|
||||
* @typedef {Object} Included
|
||||
* @property {any[]} [projects] - Array of projects (optional).
|
||||
* @property {any[]} [boards] - Array of boards (optional).
|
||||
* @property {any[]} [lists] - Array of lists (optional).
|
||||
* @property {any[]} [cards] - Array of cards (optional).
|
||||
*/
|
||||
|
||||
/**
|
||||
* @typedef {Object} Data
|
||||
* @property {any} item - Actual event data.
|
||||
* @property {Included} [included] - Optional included data.
|
||||
*/
|
||||
|
||||
/**
|
||||
* Sends a webhook notification to a configured URL.
|
||||
*
|
||||
* @param {*} webhook - Webhook configuration.
|
||||
* @param {string} event - The event (see {@link Events}).
|
||||
* @param {*} data - The actual data related to the event.
|
||||
* @param {string} event - The event (see {@link EVENT_TYPES}).
|
||||
* @param {Data} data - The data object containing event data and optionally included data.
|
||||
* @param {ref} user - User object associated with the event.
|
||||
* @returns {Promise<void>}
|
||||
*/
|
||||
async function sendWebhook(webhook, event, data, user) {
|
||||
const headers = {
|
||||
'Content-Type': 'application/json',
|
||||
'User-Agent': `planka (+${sails.config.custom.baseUrl})`,
|
||||
};
|
||||
|
||||
if (webhook.accessToken) {
|
||||
@@ -46,6 +116,7 @@ async function sendWebhook(webhook, event, data, user) {
|
||||
user: sails.helpers.utils.jsonifyRecord(user),
|
||||
});
|
||||
|
||||
try {
|
||||
const response = await fetch(webhook.url, {
|
||||
headers,
|
||||
body,
|
||||
@@ -59,6 +130,9 @@ async function sendWebhook(webhook, event, data, user) {
|
||||
`Webhook ${webhook.url} failed with status ${response.status} and message: ${message}`,
|
||||
);
|
||||
}
|
||||
} catch (e) {
|
||||
sails.log.error(`Webhook ${webhook.url} failed with error message: ${e.message}`);
|
||||
}
|
||||
}
|
||||
|
||||
module.exports = {
|
||||
@@ -68,6 +142,7 @@ module.exports = {
|
||||
event: {
|
||||
type: 'string',
|
||||
required: true,
|
||||
isIn: Object.values(EVENT_TYPES),
|
||||
},
|
||||
data: {
|
||||
type: 'ref',
|
||||
|
||||
@@ -25,12 +25,19 @@ module.exports = function defineOidcHook(sails) {
|
||||
|
||||
const issuer = await openidClient.Issuer.discover(sails.config.custom.oidcIssuer);
|
||||
|
||||
client = new issuer.Client({
|
||||
const metadata = {
|
||||
client_id: sails.config.custom.oidcClientId,
|
||||
client_secret: sails.config.custom.oidcClientSecret,
|
||||
redirect_uris: [sails.config.custom.oidcRedirectUri],
|
||||
response_types: ['code'],
|
||||
});
|
||||
userinfo_signed_response_alg: sails.config.custom.oidcUserinfoSignedResponseAlg,
|
||||
};
|
||||
|
||||
if (sails.config.custom.oidcIdTokenSignedResponseAlg) {
|
||||
metadata.id_token_signed_response_alg = sails.config.custom.oidcIdTokenSignedResponseAlg;
|
||||
}
|
||||
|
||||
client = new issuer.Client(metadata);
|
||||
},
|
||||
|
||||
getClient() {
|
||||
|
||||
@@ -34,10 +34,16 @@ module.exports.custom = {
|
||||
defaultAdminEmail:
|
||||
process.env.DEFAULT_ADMIN_EMAIL && process.env.DEFAULT_ADMIN_EMAIL.toLowerCase(),
|
||||
|
||||
allowAllToCreateProjects: process.env.ALLOW_ALL_TO_CREATE_PROJECTS === 'true',
|
||||
|
||||
oidcIssuer: process.env.OIDC_ISSUER,
|
||||
oidcClientId: process.env.OIDC_CLIENT_ID,
|
||||
oidcClientSecret: process.env.OIDC_CLIENT_SECRET,
|
||||
oidcIdTokenSignedResponseAlg: process.env.OIDC_ID_TOKEN_SIGNED_RESPONSE_ALG,
|
||||
oidcUserinfoSignedResponseAlg: process.env.OIDC_USERINFO_SIGNED_RESPONSE_ALG,
|
||||
oidcScopes: process.env.OIDC_SCOPES || 'openid email profile',
|
||||
oidcResponseMode: process.env.OIDC_RESPONSE_MODE || 'fragment',
|
||||
oidcUseDefaultResponseMode: process.env.OIDC_USE_DEFAULT_RESPONSE_MODE === 'true',
|
||||
oidcAdminRoles: process.env.OIDC_ADMIN_ROLES ? process.env.OIDC_ADMIN_ROLES.split(',') : [],
|
||||
oidcEmailAttribute: process.env.OIDC_EMAIL_ATTRIBUTE || 'email',
|
||||
oidcNameAttribute: process.env.OIDC_NAME_ATTRIBUTE || 'name',
|
||||
@@ -60,7 +66,7 @@ module.exports.custom = {
|
||||
smtpPassword: process.env.SMTP_PASSWORD,
|
||||
smtpFrom: process.env.SMTP_FROM,
|
||||
|
||||
webhooks: JSON.parse(process.env.WEBHOOKS), // TODO: validate structure
|
||||
webhooks: JSON.parse(process.env.WEBHOOKS || '[]'), // TODO: validate structure
|
||||
|
||||
slackBotToken: process.env.SLACK_BOT_TOKEN,
|
||||
slackChannelId: process.env.SLACK_CHANNEL_ID,
|
||||
|
||||
@@ -21,8 +21,6 @@ module.exports.policies = {
|
||||
'users/create': ['is-authenticated', 'is-admin'],
|
||||
'users/delete': ['is-authenticated', 'is-admin'],
|
||||
|
||||
'projects/create': ['is-authenticated', 'is-admin'],
|
||||
|
||||
'show-config': true,
|
||||
'access-tokens/create': true,
|
||||
'access-tokens/exchange-using-oidc': true,
|
||||
|
||||
Reference in New Issue
Block a user